2026年7月17日,百思特管理咨詢發布國內管理咨詢行業首部全生命周期AI治理綱領《百思特AI憲章》。
針對企業AI落地“重技術、輕價值,重效率、輕風險”痛點,憲章搭建完整落地治理體系,明確價值標尺、操作規范與安全紅線。
當前AI覆蓋企業戰略、研發、營銷、供應鏈、財經、組織、客戶服務全場景,不少企業盲目布局大模型、智能體,面臨投入無回報、數據與決策風險、交付后無法自主運營三大困境。
《百思特AI憲章》是面向客戶與行業的公開承諾,也是全體內部人員、合作伙伴統一服務標準,以可執行、可審計、可問責為核心,規范AI咨詢交付,打造穩定長效、可持續迭代的企業AI經營能力。
一、四大頂層核心主張:錨定AI發展底層邏輯
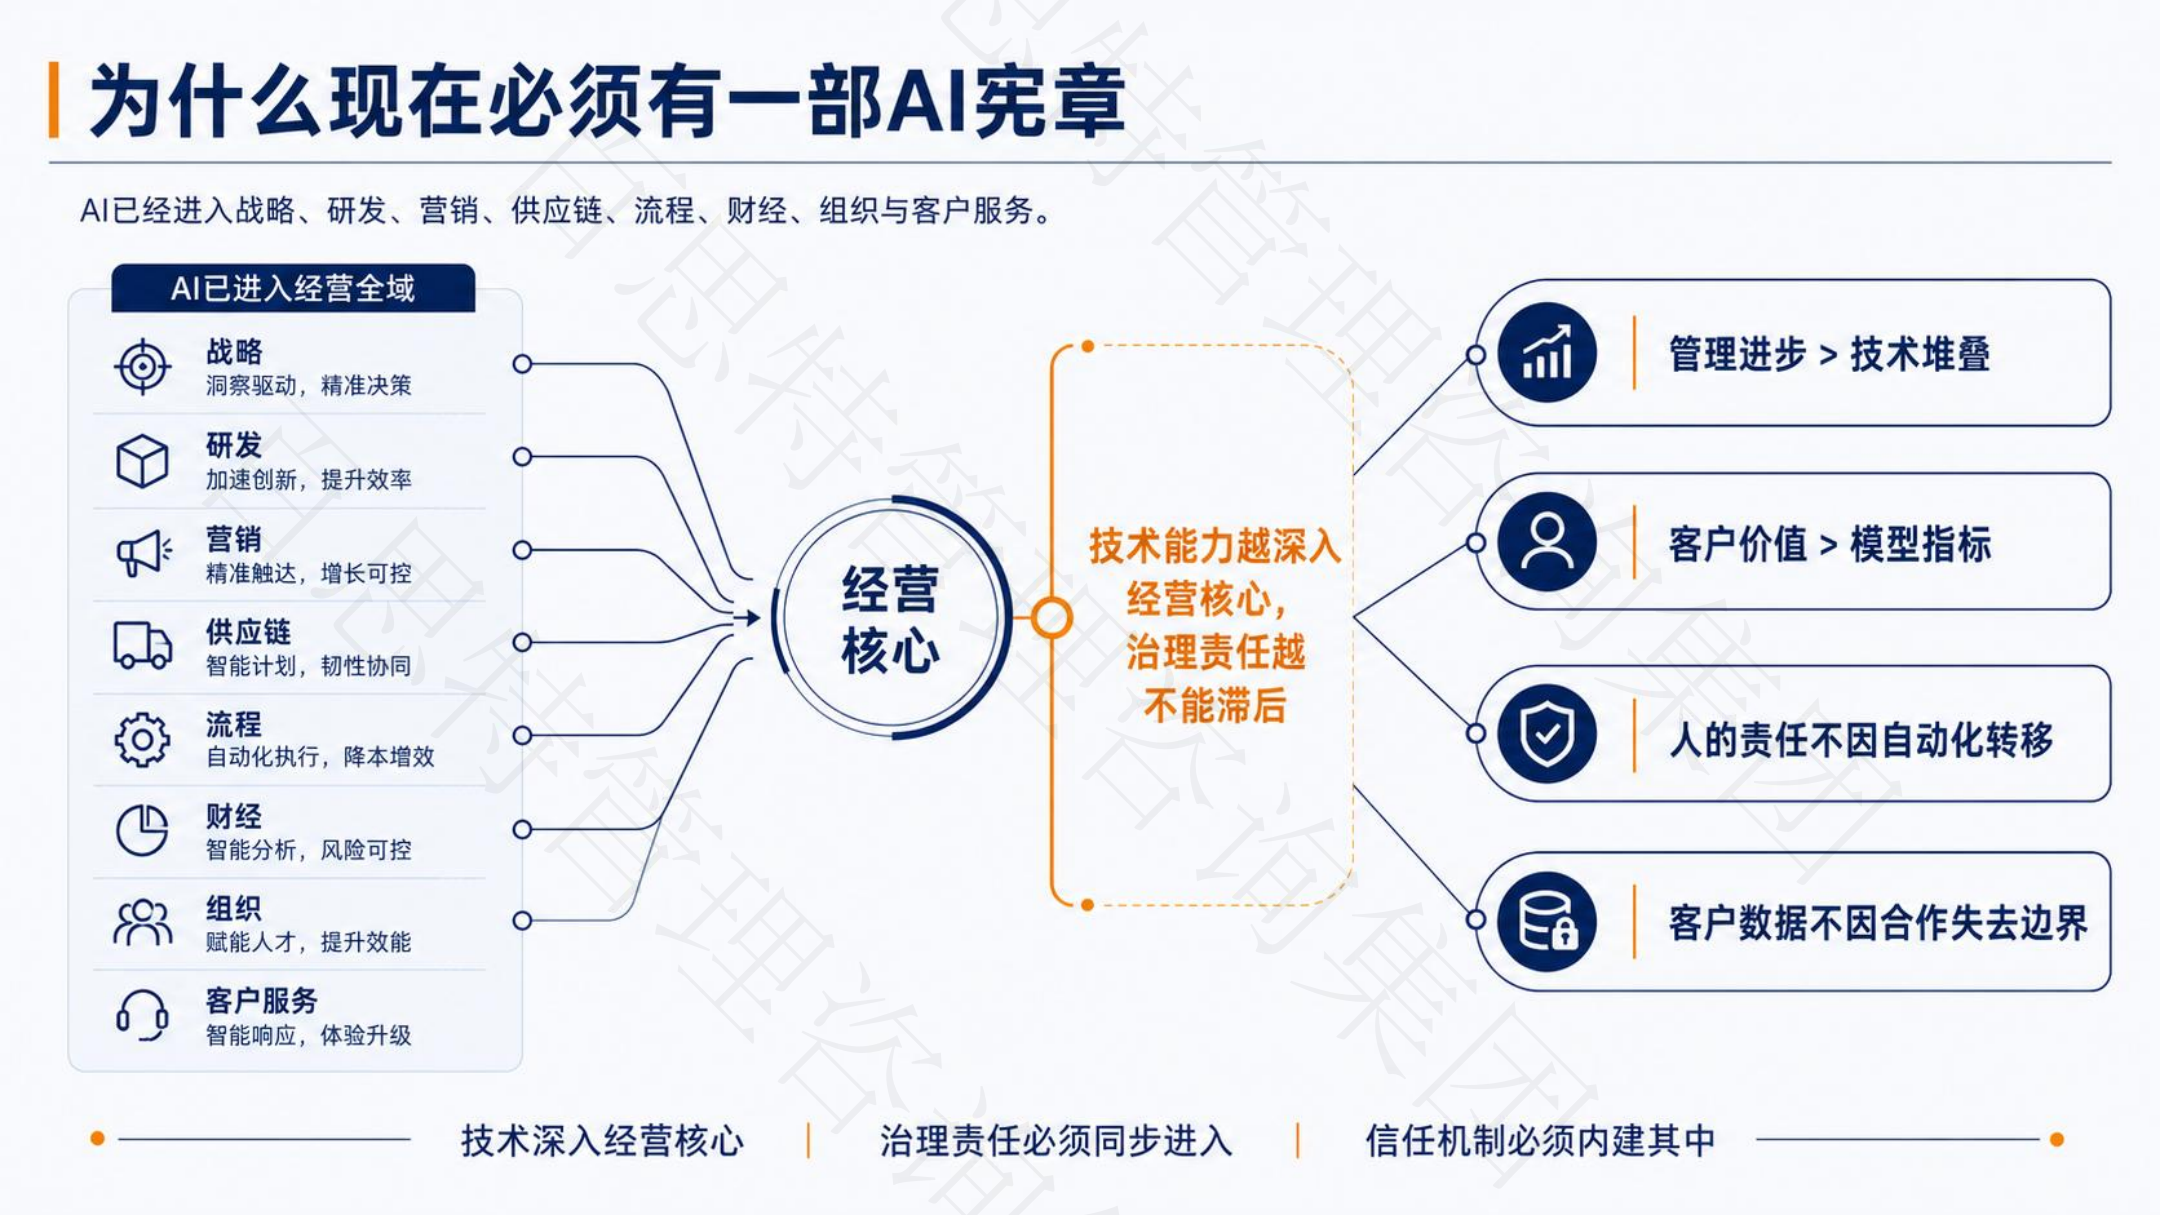
技術越深入企業經營核心,治理責任越不能滯后,憲章確立不可動搖四大基準:
- 管理進步高于技術堆疊:不追逐模型噱頭,一切AI項目以解決真實經營難題為起點;
- 客戶價值高于模型指標:準確率、算力只是工具,降本增效、風控提效、組織成長才是最終目標;
- 人的責任不因自動化轉移:AI只做輔助,重大決策、權責主體永遠歸屬人;
- 客戶數據不因合作失去邊界:數據主權永久歸屬客戶,嚴格恪守最小使用原則。
二、一項使命+八項價值原則,統一全項目價值標尺
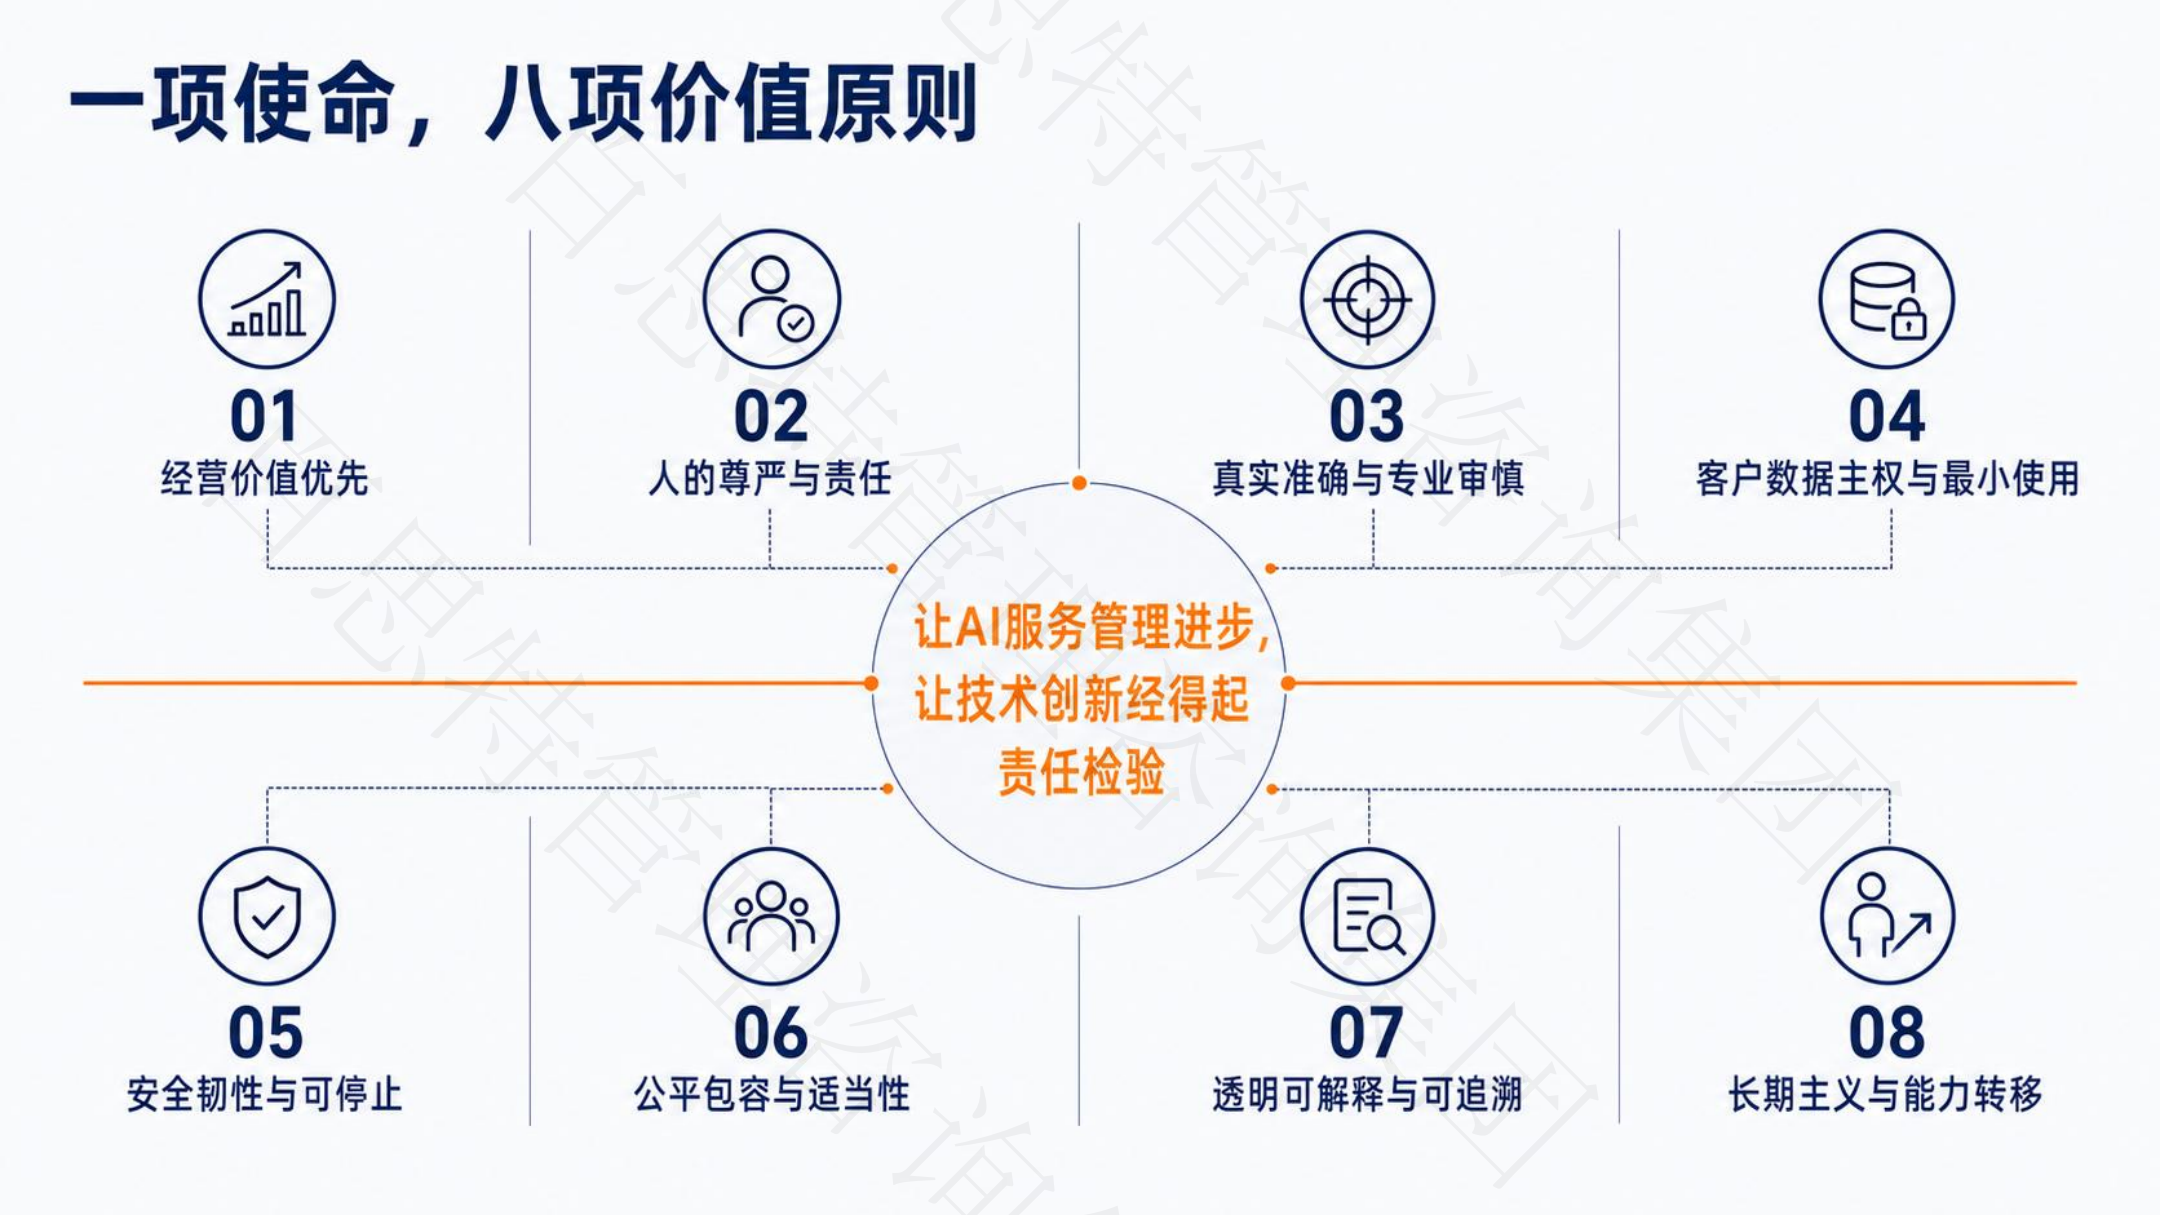
百思特AI憲章核心使命:讓AI服務管理進步,讓技術創新經得起責任檢驗,配套八大統一價值原則,覆蓋AI項目從立項到退役全周期:
- 經營價值優先;
- 人的尊嚴與責任;
- 真實準確與專業審慎;
- 客戶數據主權與最小使用
- 安全韌性與可停止;
- 公平包容與適當性;
- 透明可解釋與可追溯;
- 長期主義與能力轉移
所有百思特顧問、專家、合作伙伴開展AI咨詢,必須以此為統一判斷標準,從根源杜絕“為AI而AI”的無效數字化。
三、十項客戶公開承諾,交付看得見的可信保障
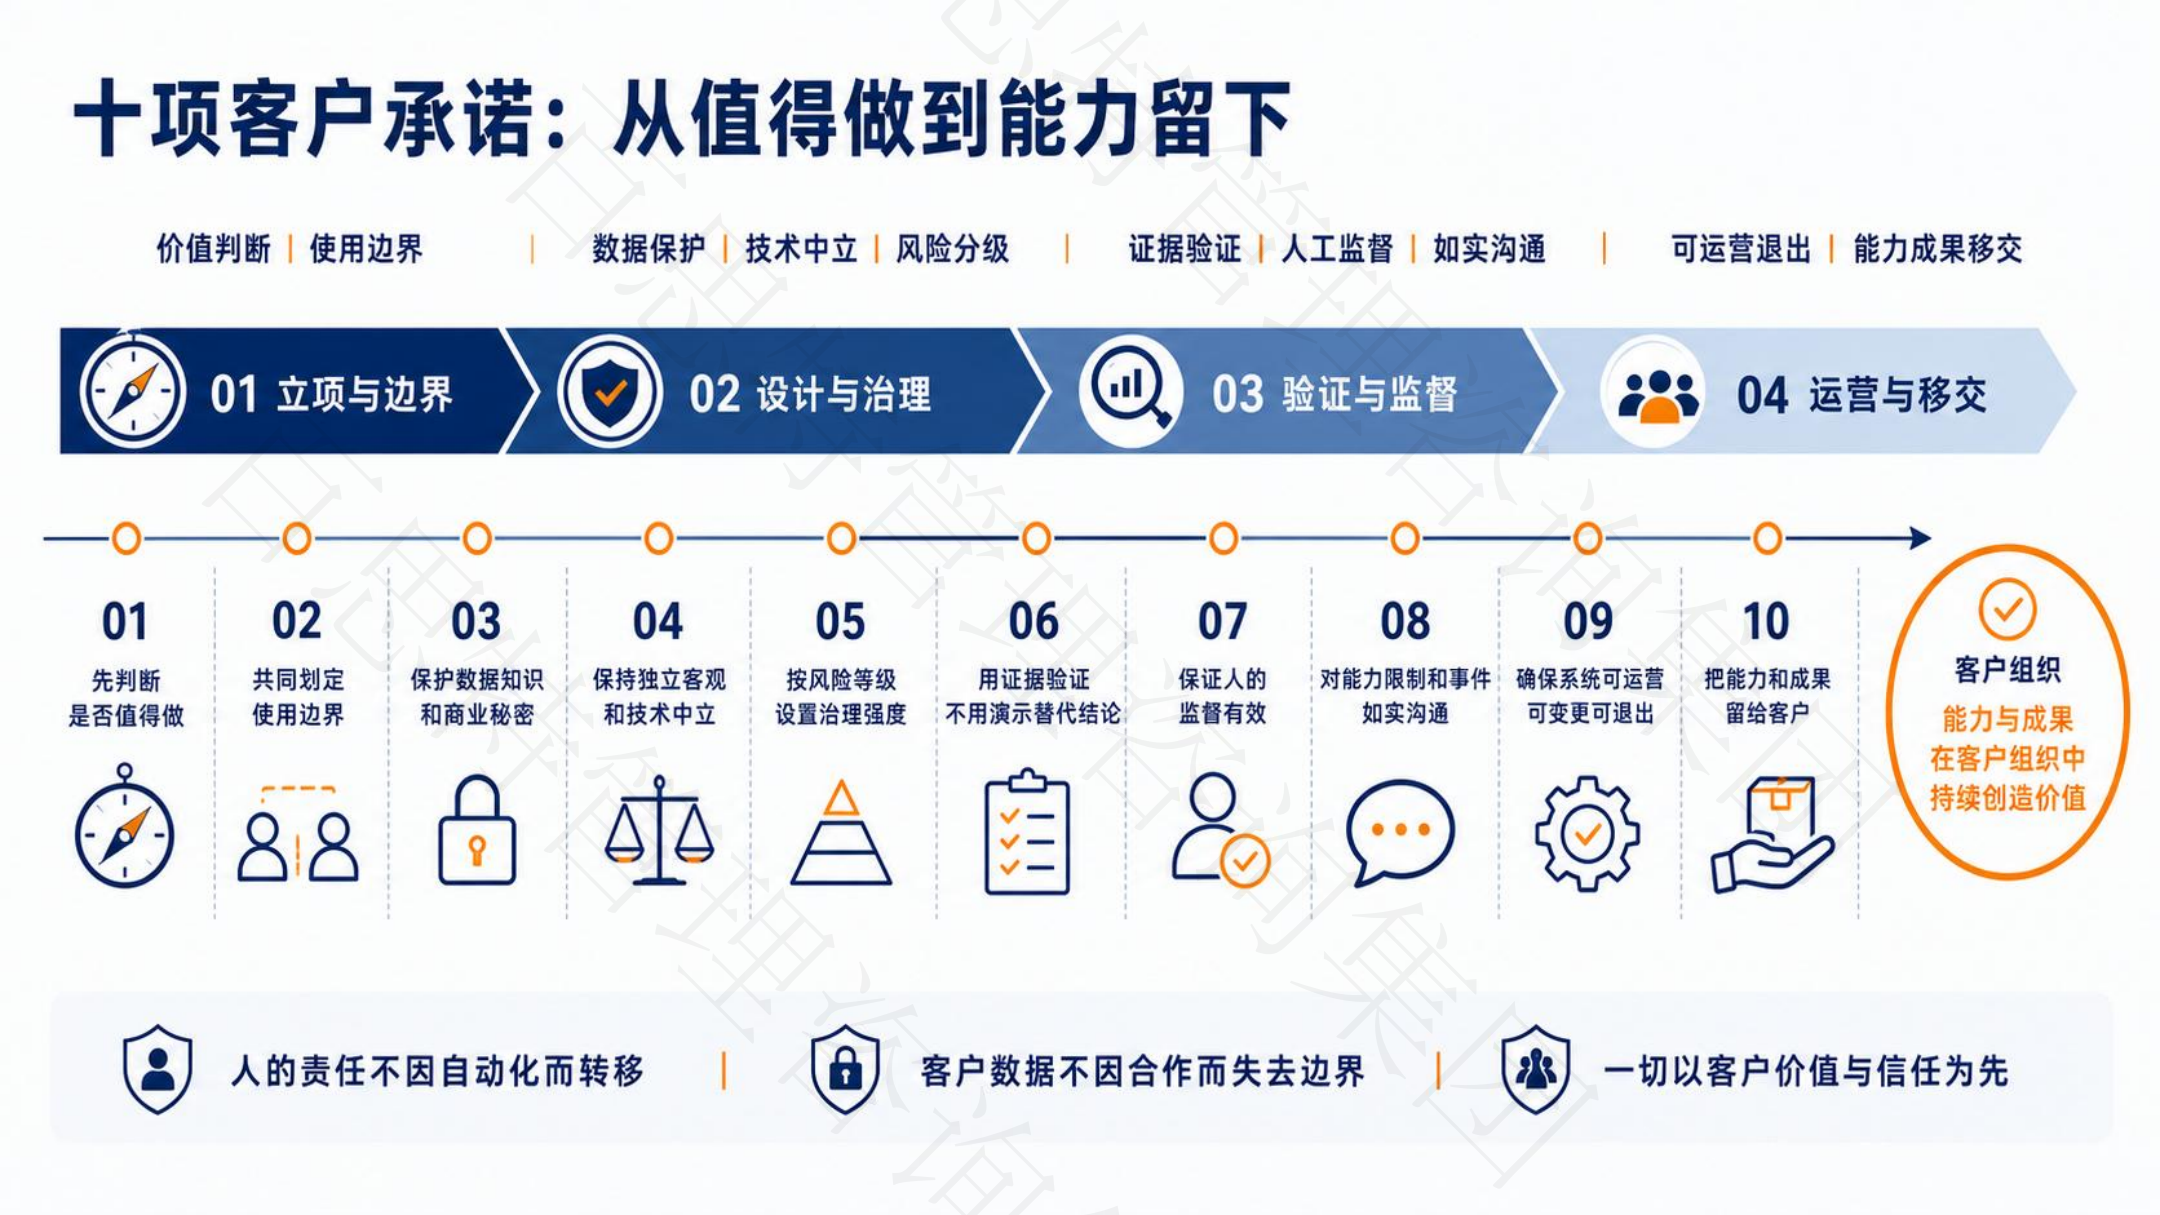
面向所有合作企業,百思特公開十項不可妥協承諾,完整覆蓋立項邊界、設計治理、驗證監督、運營移交四大階段:
- 先判斷價值,無收益項目明確叫停;
- 書面劃定AI使用與禁限場景;
- 全維度保護企業數據、商業秘密;
- 保持技術中立,客觀選型不捆綁供應商;
- 按風險分級匹配治理強度;
- 以真實業務驗證,拒絕演示效果替代落地結論;
- 保障人工監督具備實質否決權;
- 如實披露系統短板、殘余風險;
- 系統可運營、可變更、可完整退出;
- 全套方法、模板、人才能力完整移交客戶,成果資產歸屬企業。
徹底解決行業通病:服務商占用客戶數據訓練自有模型、交付后企業無自主運營能力、刻意隱瞞AI風險。
四、六道項目質量關卡,AI上線層層鎖控風險
憲章設立不可逆六階段評審閘門,任一關卡未通過,禁止進入下一實施環節:
價值立項關→數據與風險關→方案設計關→構建驗證關→上線準備關→運營改進關
每一關配套硬性核驗證據、明確階段處置方案,用標準化評審阻斷失控AI落地。
五、十二條不可逾越剛性紅線,零容忍、無例外
百思特AI憲章明確12條不可逾越行為底線:嚴禁未經授權使用客戶數據、嚴禁敏感信息流入公共大模型、嚴禁AI替代重大人事/資金決策、嚴禁編造評測數據、嚴禁隱瞞安全事故與利益沖突……
無論是否造成損失,觸碰紅線即終止項目并追責,從源頭規避數據泄密、算法濫用、知識產權侵權等致命風險。
六、雙重落地標準:顧問行為標準與系統最低控制
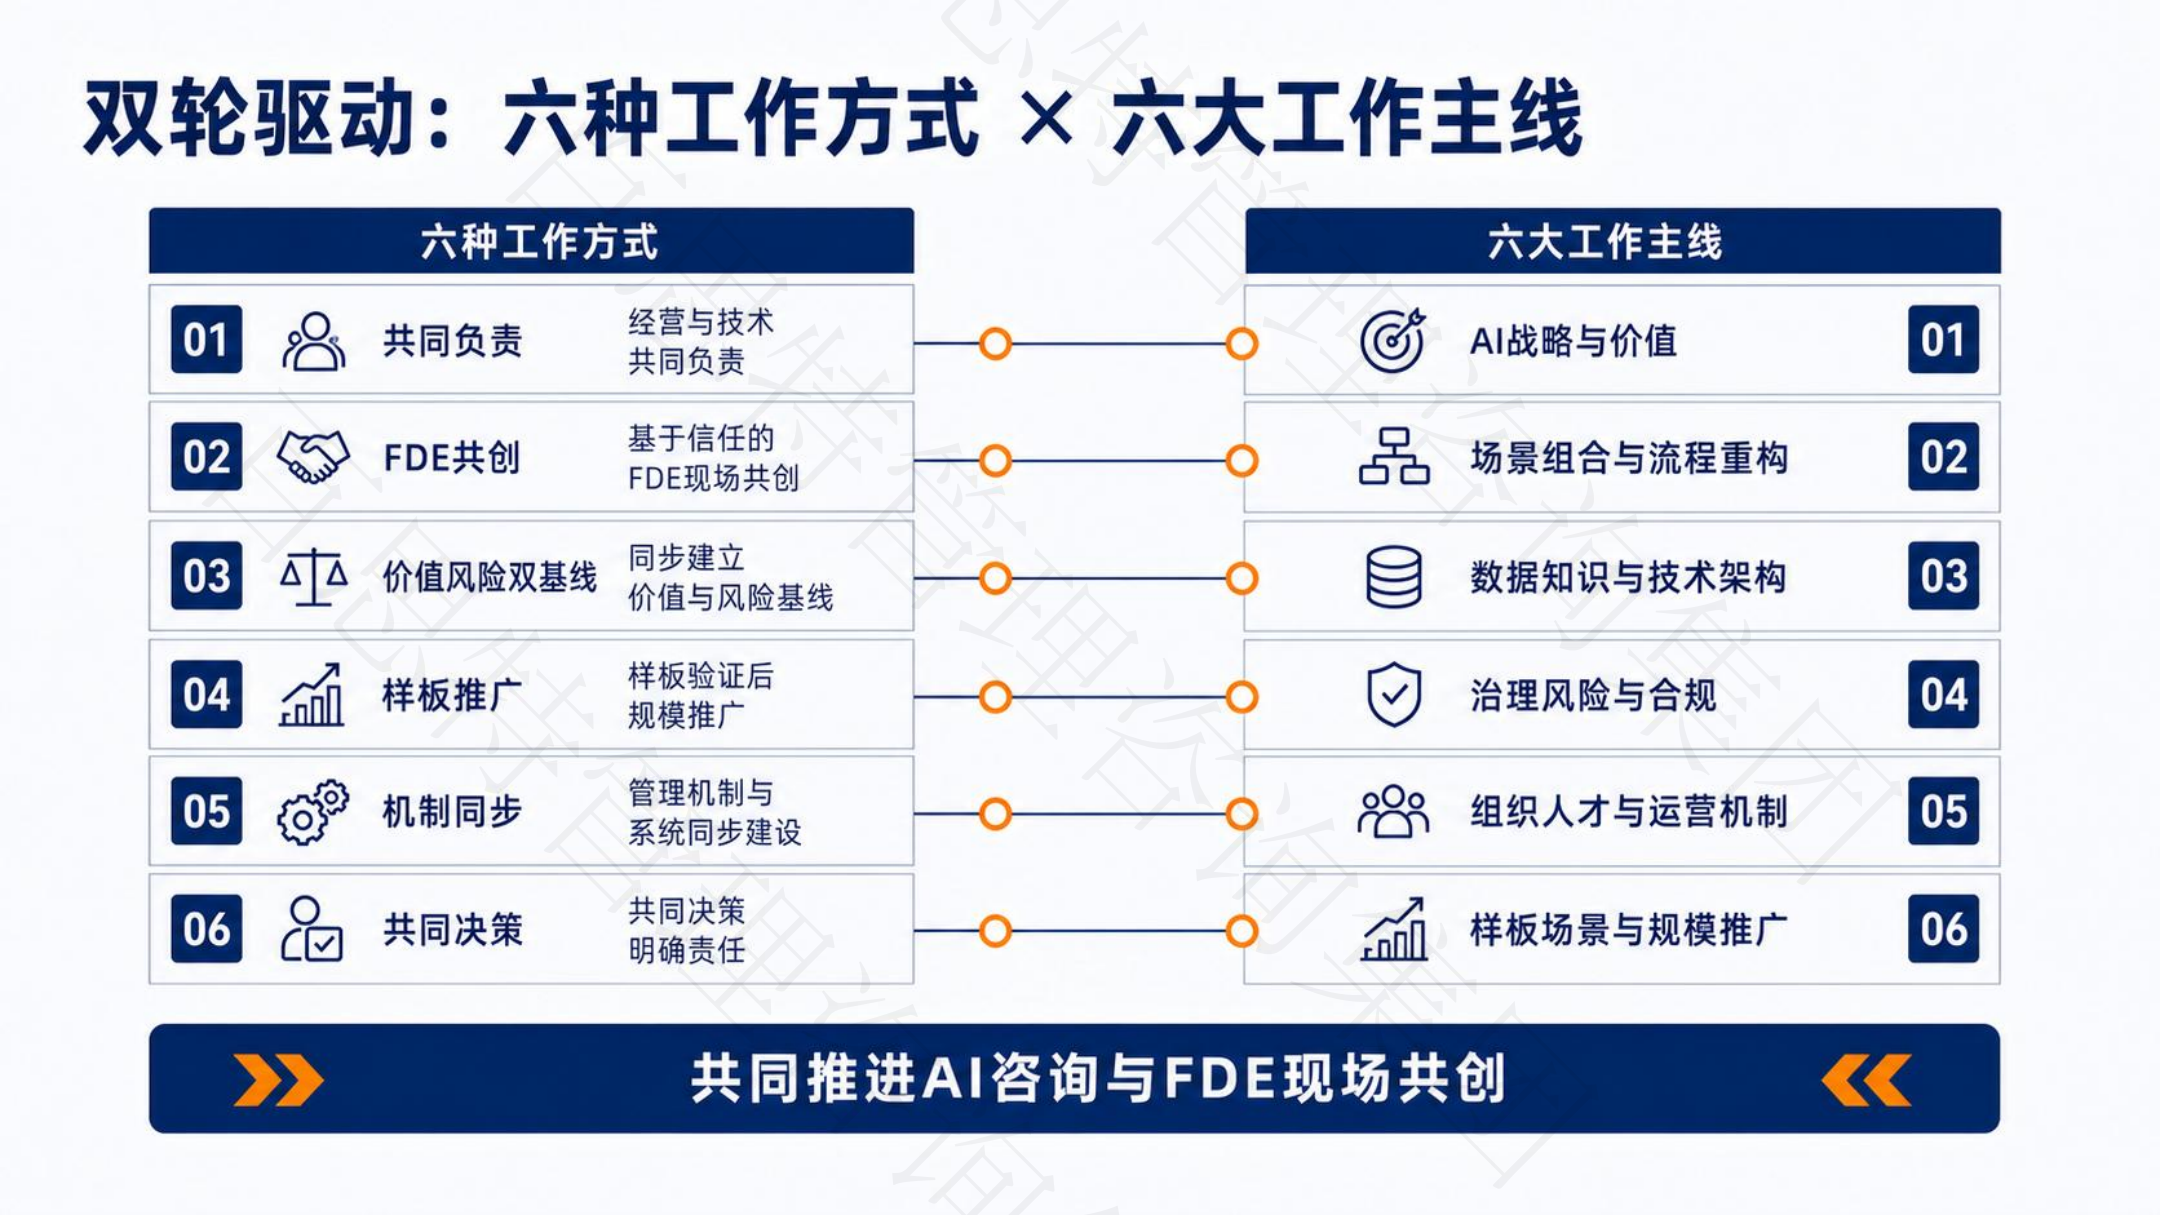
憲章配套完整落地執行體系,形成六種工作方式+六大工作主線雙輪協同模式,以FDE現場共創推進AI咨詢落地:
- 人員管控:10項顧問行為準則,高風險項目雙人獨立評審、全流程工作記錄留存、發現風險可即時暫停項目;
- 系統管控:10項AI硬性安全底線,包含系統登記、風險分級、智能體最小權限、紅隊安全測試、一鍵停止回退、退役資產清理機制全覆蓋。
七、《百思特AI憲章》四大差異化核心優勢
?純管理咨詢視角:區別通用技術倫理文件,深度貼合制造、集團管控、供應鏈、財經等企業真實經營場景;
?完整全生命周期閉環:覆蓋立項、搭建、試運行、上線運營、變更、系統退役全鏈路;
?本土化合規適配:完全匹配國內數據、生成式AI監管法規,同步兼容全球主流AI治理框架;
?強約束可直接落地:包含評審流程、處罰紅線、交付模板,企業可直接復用作為內部AI管理制度范本。
數字智能化時代,AI不應是追逐風口的工具,而是向善、可控、可持續的生產力。
百思特發布《AI憲章》,對內是全體服務人員強制執行標準,對外向全行業輸出可信AI落地方法論,幫助企業在智能化轉型中平衡創新、安全、長期價值,真正實現人機協同、風險可控、能力留存。
AI憲章完整PDF正式版現已開放免費下載,歡迎企業創始人、數字化負責人、合規風控、高管團隊查閱參考,共建產業可信AI生態。